


Anatomia włamania na sklep WooCommerce — jak wygląda atak od środka


Sklep WooCommerce to nie tylko produkty i zamówienia. To także dane osobowe klientów, adresy dostawy, loginy, historia zakupów i informacje potrzebne do obsługi płatności. Dla atakujących taki serwis bywa atrakcyjnym celem, bo łączy funkcję sprzedażową z dostępem do kont użytkowników i zaplecza administracyjnego. W praktyce jedno skuteczne włamanie może uderzyć jednocześnie w sprzedaż, reputację i bezpieczeństwo danych. Dlatego warto wiedzieć, jak taki atak wygląda od środka i na których etapach sklep jest najbardziej narażony.
Dlaczego sklepy są celami
Dane klientów z adresami e-mail i numerami telefonów mogą zostać wykorzystane do spamu, phishingu albo prób dalszych oszustw. Przejęty serwer może też posłużyć do rozsyłania złośliwych treści, generowania spamu SEO albo uruchamiania obcych procesów w tle. W części ataków celem nie jest nawet sam sklep, ale jego zasoby i zaufanie, jakie domena zbudowała w wyszukiwarce. Każdy z tych scenariuszy jest realny i kosztowny, bo uderza nie tylko w technikę, ale też w relację z klientami. Nawet pozornie drobna infekcja potrafi szybko zamienić się w większy problem, jeśli przez kilka dni pozostaje niewykryta.
Case study: włamanie krok po kroku
Haker wykorzystał lukę w nieaktualnej wtyczce, wstrzyknął backdoor do pliku motywu, a następnie dodał skrypt do skimmingu na stronie płatności. Cały atak trwał mniej niż godzinę. Właściciel dowiedział się po 3 tygodniach, kiedy zaczęły pojawiać się sygnały o problemach i nieprawidłowościach. Ten konkretny przypadek krok po kroku analizuje analiza rzeczywistego włamania na WooCommerce. Taki scenariusz dobrze pokazuje, że najgroźniejszy nie zawsze jest sam moment wejścia na serwer, ale to, co dzieje się później po cichu. Jeśli atakujący utrzyma dostęp, może przez długi czas modyfikować pliki, tworzyć nowe furtki i zbierać dane bez widocznych objawów dla właściciela sklepu.
Skimming: cichy złodziej
Skimming online przechwytuje dane wpisywane przez klienta w formularzu płatności i przekazuje je dalej bez jego wiedzy. Z zewnątrz wszystko może wyglądać poprawnie, dlatego ten typ ataku bywa trudny do wykrycia bez regularnej kontroli plików i kodu strony. Niepokojącym sygnałem bywają nietypowe skrypty ładowane w checkoutcie, zmiany w motywie albo podejrzane odwołania do zewnętrznych domen. Pomaga regularne skanowanie plików, monitoring zmian w motywach i wtyczkach oraz narzędzia typu Sucuri SiteCheck. Im szybciej sklep wychwyci taką zmianę, tym mniejsze ryzyko, że problem obejmie większą liczbę zamówień.
Co musi mieć każdy sklep
SSL na całej stronie to absolutna podstawa, ale samo szyfrowanie nie zatrzyma włamania. Potrzebna jest też zapora aplikacyjna (WAF), silne hasła, 2FA dla administratorów oraz regularne aktualizacje WordPressa, WooCommerce, motywów i wtyczek. Backupy powinny być wykonywane codziennie i przechowywane poza serwerem, tak aby dało się szybko odtworzyć sklep po incydencie. Warto też wdrożyć monitoring zmian w plikach i ograniczyć liczbę osób z pełnym dostępem do zaplecza. Dobrze zabezpieczony sklep nie daje pełnej gwarancji, ale znacząco utrudnia atak i skraca czas reakcji, gdy coś pójdzie nie tak.
RODO i konsekwencje
Wyciek danych klientów może oznaczać obowiązki wynikające z RODO, w tym konieczność oceny skali naruszenia i zgłoszenia incydentu do UODO w wymaganym terminie. W niektórych przypadkach trzeba też poinformować osoby, których dane dotyczą, zwłaszcza gdy naruszenie może powodować realne ryzyko dla ich praw lub bezpieczeństwa. Problem nie kończy się więc na naprawie sklepu i usunięciu złośliwego kodu. Dochodzą do tego obowiązki formalne, kontakt z dostawcami usług i często także tłumaczenie sytuacji klientom. Nawet mały sklep nie powinien zakładać, że skala działalności ochroni go przed skutkami incydentu.
Koszty zabezpieczeń zwykle stanowią niewielką część tego, ile może kosztować włamanie, przerwa w sprzedaży i późniejsze porządkowanie szkód. Samo usunięcie infekcji to dopiero początek, bo później trzeba jeszcze sprawdzić źródło problemu, przywrócić zaufanie do sklepu i uporządkować procedury bezpieczeństwa. Dlatego rozsądniej traktować ochronę sklepu jako stały element utrzymania, a nie jednorazowy zakup. W praktyce to właśnie regularna prewencja najczęściej decyduje o tym, czy incydent kończy się krótkim alarmem, czy długim kryzysem.
Widzisz błąd lub nieaktualną informację? Zgłoś błąd, sprostowanie lub uwagę

Ostatnie Artykuły
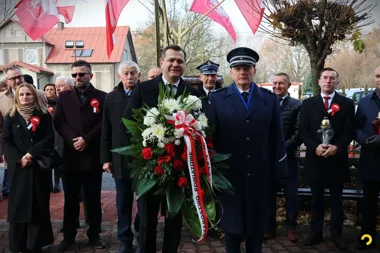
Obchody niepodległości w Poczesnej. Kwiaty pod pomnikiem kardynała Wyszyńskiego
Towarzystwo Przyjaciół Kruszyny ma 40 lat. Cztery dekady pracy dla historii i tradycji
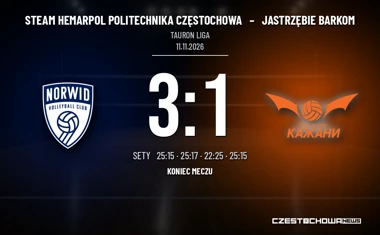
Politechnika Częstochowa pokonuje Jastrzębie Barkom 3:1. Dwa sety do 15
Poczet sztandarowy i trzy medale. Tak obchodzono Święto Niepodległości w Częstochowie
Patriotyzm w Rędzinach nie kończy się na pamięci o bohaterach
Od suchej jezdni do śliskiej w kilka godzin. Policja ostrzega w Częstochowie
Fałszywi pracownicy ZUS straszą seniorów i obiecują wyższe emerytury
Nagroda Równości w Częstochowie. Liczy się termin wpływu wniosku
Terenowy Polaris dla gminy Olsztyn. 80 proc. ceny z dotacji
Rękawice motocyklowe na jesień w codziennych dojazdach: ciepło, wodoodporność i czucie manetek
Mokre liście grożą upadkami. Właściciele mają obowiązek sprzątać chodniki
Mickiewicz i Maria Czapska w centrum literackiej rozmowy w Częstochowie
Nadzwyczajna sesja w Częstochowie. Radni zajmą się budżetem i prognozą
Po tragedii w Krakowie służby w Częstochowie zwiększą środki bezpieczeństwa
Przydatne dane teleadresowe
- Dom dla Dzieci „Skałka” w Częstochowie - kontakt, godziny, informacje
- Parafia św. Elżbiety Węgierskiej w Częstochowie - historia, kontakt, msze święte
- Miejski Szpital Zespolony w Częstochowie - kontakt, oddziały, SOR i rejestracja
- Ośrodek Kuratorski Nr 1 w Częstochowie - kontakt, godziny, zadania
- ZGM TBS Częstochowa - kontakt, oddziały eksploatacji, zamiana lokalu i e-BOK
- Kościół NMP Zwycięskiej w Częstochowie - kontakt, kancelaria, msze, sakramenty